تحديث أمني عاجل لـ Firebase في Flutter: كيف تصلح الخطر دون كسر التطبيق؟

بقلم يوسف سالم حسنمهندس برمجيات رئيسي · LinkedIn
مسار عملي للتعامل مع تحديث Firestore الأمني على Apple: تحديد النسخة المتأثرة، مراجعة lockfiles، الاختبار والإطلاق الآمن لتطبيق Flutter.
في 22 أكتوبر 2026 أصدرت Firebase تحديثًا أمنيًا لـ Cloud Firestore على منصات Apple. أزالت النسختان 13.1.1 و12.19.3 شهادات جذر مرتبطة بجهات eMudhra وسيطة مخترقة من مخزن الثقة المضمّن. وفي اليوم نفسه ظهر FlutterFire BoM 5.1.0. الرسالة العملية ليست «حدّث كل شيء فورًا» ولا «انتظر الإصدار الكبير القادم»، بل: حدد نطاق التعرض، نفّذ أصغر تحديث آمن، واختبر المسارات المتأثرة ثم أطلقه تدريجيًا.
هذا المقال يقدم مسار استجابة قابلًا للتكرار لأي تنبيه أمني في SDK يعتمد عليه تطبيق Flutter. المثال الحالي يخص Firestore على Apple، لكن المنهج يصلح لحزم المصادقة والدفع والإشعارات والتحليلات أيضًا.
ما الذي حدث، وما الذي لا نعرفه؟
تقول ملاحظات Firebase الرسمية إن تحديث Apple SDK يحمي اتصالات عميل Cloud Firestore من جهة شهادات مخترقة، عبر إزالة شهادات جذر مرتبطة بجهات eMudhra الوسيطة. أصدرت Firebase إصلاحًا للسلسلة 13، وإصلاحًا موازيًا للسلسلة 12 يشمل المشاريع التي تعتمد على CocoaPods.
لا تعلن الملاحظة أن تطبيقك قد اختُرق، ولا تثبت وجود استغلال على مستخدميك. لذلك يجب تجنب لغة الذعر. لكنها إشارة أمنية مباشرة من المورّد تخص طبقة الثقة في الاتصال، ولهذا تستحق أولوية أعلى من تحديث اعتيادي لواجهة أو أداء.
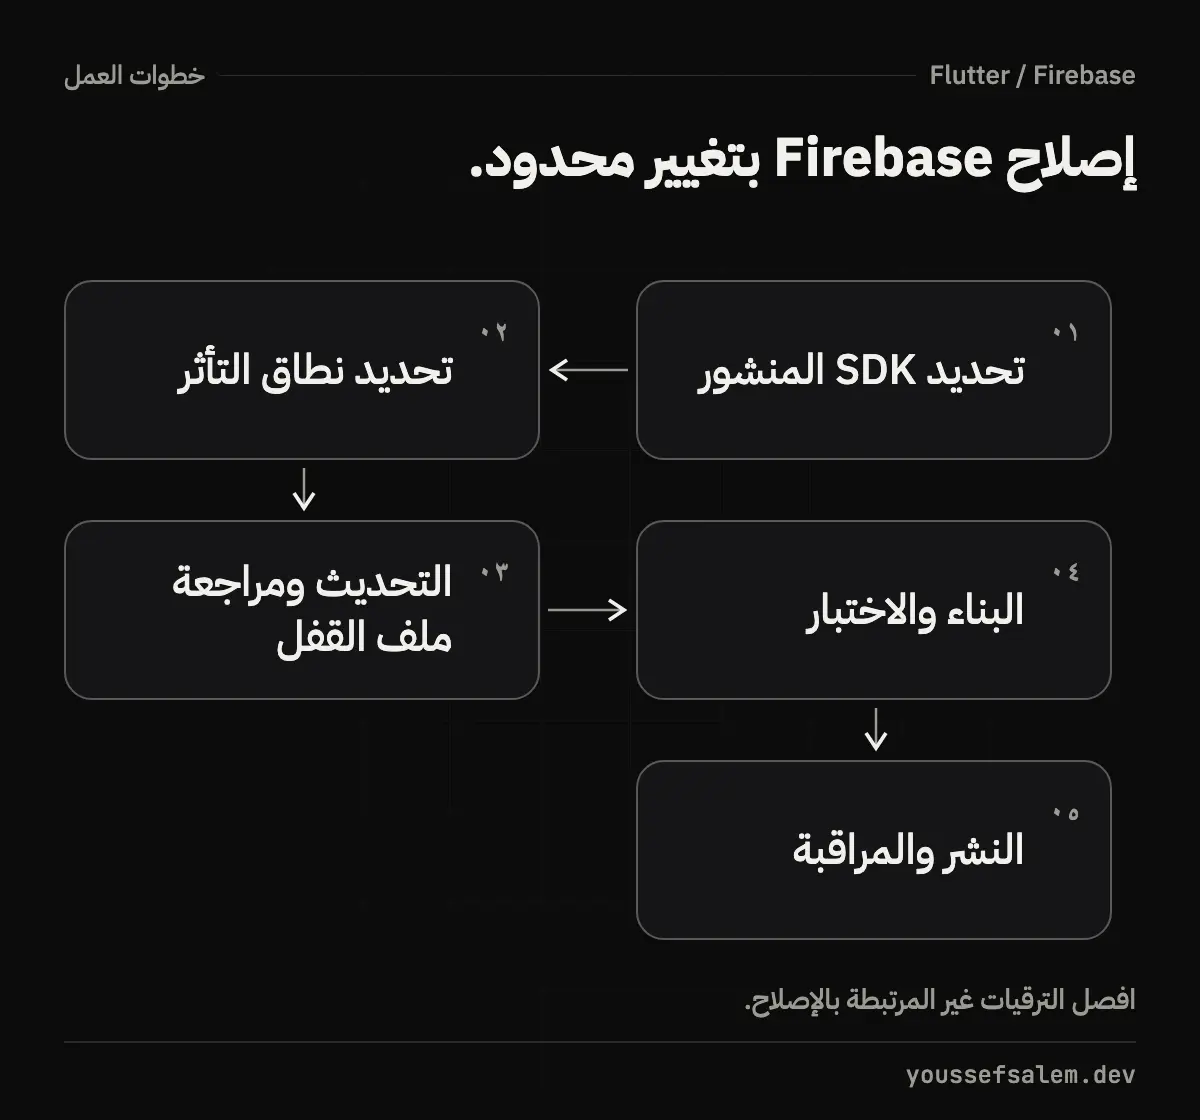
الخطوة الأولى: أثبت هل تطبيقك متأثر
لا يكفي أن تجد cloud_firestore في pubspec.yaml. FlutterFire يربط كود Dart بحزم أصلية مختلفة لكل منصة، والنسخة التي تصل إلى التطبيق النهائي تتحدد من عدة ملفات.
راجع:
bashflutter pub deps | grep -E "firebase_core|cloud_firestore"
dart pub outdated
ثم افحص:
- pubspec.lock لمعرفة نسخة FlutterFire المحلولة؛
- ios/Podfile.lock إذا كان المشروع يستخدم CocoaPods؛
- Package.resolved إذا كان تكامل iOS يستخدم Swift Package Manager؛
- إعدادات CI للتأكد أن البناء يستخدم lockfile نفسه؛
- آخر إصدار منشور فعليًا، لا الفرع المحلي فقط.
إذا لم يكن التطبيق يبني لـ iOS أو macOS، فالتحديث المحدد لا يطال ذلك المسار مباشرة. وإذا كان يستخدم Firestore على Apple، فاعتبره داخل نطاق الاستجابة حتى تثبت أن النسخة الأصلية المصححة موجودة بالفعل.
لا تحذف lockfile ولا تحدّث الشجرة كلها
الاستجابة الأمنية الجيدة تقلل المتغيرات. توصي وثائق Dart بحفظ pubspec.lock لتطبيقات التشغيل في التحكم بالإصدارات، لأن الملف يثبت نسخ الاعتماديات المباشرة والمتعدية. حذف الملف ثم تشغيل ترقية عامة قد يغير عشرات الحزم ويصعّب معرفة سبب أي انحدار.
ابدأ بفرع مخصص وسجّل الحالة الحالية:
bashgit switch -c security/firestore-apple-trust-update
flutter doctor -v
dart pub outdated
flutter pub deps > dependency-tree-before.txt
بعد قراءة ملاحظات FlutterFire، حدّث أقل مجموعة تحقق النسخة الأصلية الآمنة. لا تفترض أن رفع قيد cloud_firestore وحده يكفي؛ قد يحتاج firebase_core أو بقية الحزم المتوافقة إلى التحرك معًا. راجع الفرق في pubspec.lock وملف مدير حزم Apple بدل قبول التغيير آليًا.
في CI، استخدم استرجاعًا حتميًا للاعتماديات:
bashdart pub get --enforce-lockfile
flutter analyze
flutter test
توضح وثائق Dart أن --enforce-lockfile يفشل إذا تعذر استخدام النسخ والبصمات المثبتة، ما يمنع نشر اعتماديات لم تُختبر بسبب حل جديد صامت.
افصل إصلاح الأمان عن الترقية المعمارية
أكبر خطأ هو تحويل تحديث عاجل إلى مشروع تنظيف شامل. لا تغيّر بنية BLoC، ولا تنقل طبقة البيانات، ولا تعيد تسمية النماذج في الطلب نفسه إلا إذا كانت ضرورية للإصلاح. الهدف أن يكون الفرق صغيرًا وقابلًا للمراجعة والرجوع.
في Clean Architecture، ينبغي أن يبقى التغيير داخل طبقة التنفيذ أو إعداد المنصة غالبًا؛ عقود المجال وحالات الاستخدام لا تحتاج إلى معرفة إصدار Firestore. إذا تسربت تفاصيل Firebase إلى الواجهات والنطاق، فهذه ملاحظة دين تقني تُسجل لاحقًا، لا سبب لتوسيع تصحيح أمني.
مصفوفة اختبار تركز على الخطر الحقيقي
نجاح flutter test لا يختبر سلسلة TLS الأصلية ولا تهيئة SDK على جهاز Apple. استخدم بوابات متدرجة:
1. فحوصات ثابتة
شغّل format وanalyze والاختبارات الوحدية، وتحقق من أن الفرق لا يحتوي أسرارًا أو تغييرات غير مقصودة في الاعتماديات.
2. بناء Apple حقيقي
ابنِ نسخة release أو archive في CI على macOS. افحص أن مدير الحزم جلب نسخة Firebase Apple المطلوبة، وأن الربط والتوقيع ينجحان.
3. مسارات Firestore
اختبر على جهاز فعلي أو TestFlight بيئة تجريبية:
- تشغيل التطبيق لأول مرة وتهيئة Firebase؛
- تسجيل الدخول ثم قراءة وثيقة؛
- كتابة وتعديل وحذف مسموح؛
- مستمع لحظي يعود بعد فقد الشبكة؛
- بيانات محلية معلقة ثم مزامنة؛
- حساب بلا صلاحية يجب أن يُرفض.
لا تخلط بين إصلاح ثقة الاتصال وقواعد Firestore. التحديث يحمي طبقة اتصال العميل، أما التحكم في من يقرأ ويكتب فيظل مسؤولية Security Rules. توصي Firebase باختبار القواعد آليًا باستخدام Local Emulator Suite، لا الاعتماد على الاختبار اليدوي وحده.
4. مراقبة ما بعد الإصدار
راقب Crashlytics وأخطاء Firestore وفشل تسجيل الدخول وزمن بدء التطبيق. قارن بالإصدار السابق، لكن لا تدّع أن غياب الأعطال يثبت غياب الخطر الأمني؛ هو فقط إشارة تشغيلية.
كيف تطلق التصحيح؟
صنّف القرار حسب التعرض:
| الحالة | الإجراء المناسب |
|---|---|
| تطبيق Apple يستخدم Firestore والإصدار الأصلي متأثر | تحديث سريع بعد اختبارات مركزة ثم إطلاق مرحلي |
| تطبيق Android فقط | وثّق أن التنبيه المحدد خارج النطاق، وراجع تحديثات Android المنفصلة |
| تطبيق Apple لا يستخدم Firestore | تحقق من عدم وجود الاعتمادية متعدية وسجّل قرار عدم التحديث |
| لا يمكن إثبات النسخ المستخدمة | أوقف الافتراضات، واستخرج lockfiles والبناء المنشور أولًا |
عند رفع النسخة، استخدم ملاحظات إصدار عامة مثل «تحسينات أمان واعتمادية» دون نشر تفاصيل تساعد على الاستغلال. احتفظ بالتفاصيل الكاملة في سجل داخلي: المصدر، وقت الاكتشاف، النسخ المتأثرة، صاحب القرار، الاختبارات، الإصدار المصحح وخطة الرجوع.
ماذا عن FlutterFire 5.1.0؟
صدور BoM 5.1.0 في اليوم نفسه يجعلها نقطة تحقق طبيعية، لكنه لا يعني أن كل مشروع يجب أن يقفز إليها بلا مراجعة. افتح ملاحظات الإصدار وتأكد من خرائط Apple SDK والحزم المتغيرة، ثم تحقق من الملفات الناتجة في مشروعك. إذا كان تطبيقك ما زال على سلسلة متوافقة أقدم لها إصلاح رسمي، فقد يكون التحديث المحدود أقل مخاطرة من ترقية كبيرة؛ القرار يعتمد على المسار المدعوم والمثبت فعليًا.
هذا تحليل هندسي مبني على مبدأ تقليل مساحة التغيير، وليس ضمانًا بأن نسخة بعينها مناسبة لكل مشروع.
قائمة جاهزة لأي تنبيه SDK
- سجّل المصدر الرسمي وتاريخ التنبيه.
- اربط الحزمة المعلنة بالاعتماد الأصلي الموجود في التطبيق.
- حدد المنصات والإصدارات المنشورة المتأثرة.
- اختر أصغر ترقية مدعومة وأبقِ lockfiles تحت المراجعة.
- اختبر البناء الأصلي والمسارات التجارية والفشل والصلاحيات.
- أطلق تدريجيًا مع مؤشرات واضحة وخطة رجوع.
- وثّق القرار حتى لو كان «غير متأثر».
الخلاصة
الأمان في تطبيق Flutter لا يتوقف عند كود Dart. اعتماد واحد قد يضيف SDK أصليًا وشهادات واتصالًا وشجرة حزم كاملة. لذلك أفضل استجابة ليست التسرع ولا التأجيل، بل إمكانية التتبع: ما النسخة المنشورة؟ ما المنصة المتأثرة؟ ما أصغر إصلاح؟ وكيف نثبت أن التطبيق ما زال يعمل؟
إذا كان منتجك في السعودية يعتمد على Flutter وFirebase وتحتاج مراجعة الاعتماديات أو خطة تحديث وإطلاق آمنة، راجع خدمة تطوير تطبيقات الموبايل. جودة المقال تساعد الباحث على اتخاذ قرار أفضل، لكنها لا تضمن الفهرسة أو الترتيب؛ SEO التقني والقياس في Search Console عملان منفصلان.
المصادر
مقالات أخرى
- تحديث Flutter 3.47.8 الأمني: لماذا لا يكفي تحديث SDK دون إعادة بناء التطبيق؟تعرّف إلى نطاق إصلاح Flutter 3.47.8 وDart 3.13.7، ولماذا يجب إعادة بناء تطبيقات Android وWindows وLinux واختبارها وإعادة نشرها.
- امتداد Claude Code خبيث في Cursor: كيف تحمي بيئة التطوير ووكلاء البرمجة؟ماذا حدث لنسختي Anthropic.claude-code 2.1.312 و2.1.313 في سوق Cursor؟ تعرّف إلى خطوات الاحتواء وتدوير الأسرار وتأمين أدوات البرمجة بالذكاء الاصطناعي.
- ترحيل اختبارات Flutter من Firebase Test Lab قبل إيقافه: خطة عملية بلا تعطيل للتسليمخطة عملية لترحيل اختبارات Flutter من Firebase Test Lab إلى Developer Device Platform قبل إغلاقه في 30 سبتمبر 2027، مع CI ومصفوفة أجهزة آمنة.